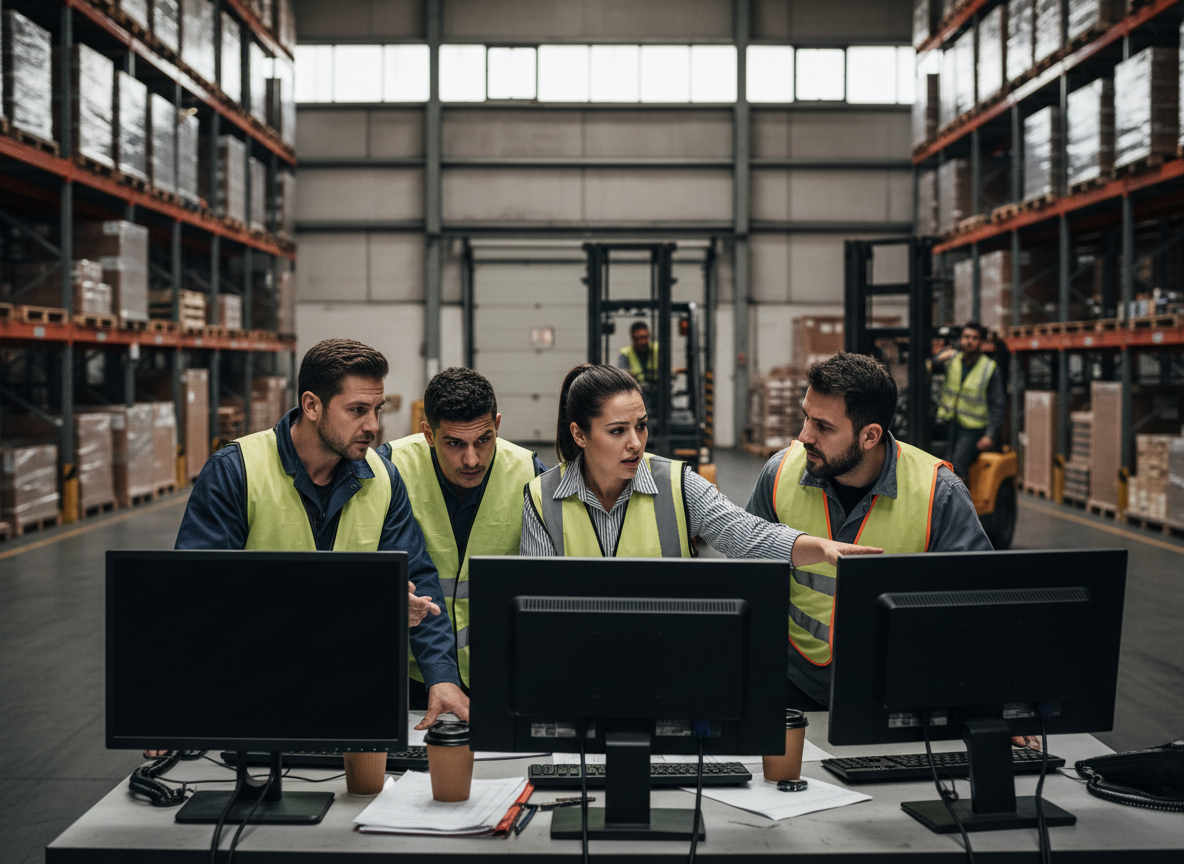
Sur le quai de réception, les écrans du WMS deviennent noirs d’un coup. Pas de panne électrique visible, pas de message d’erreur classique : juste un silence numérique qui s’installe pendant que les camions continuent d’arriver et que les commandes continuent de tomber. Quelque part dans le système d’information, un rançongiciel vient de chiffrer les bases de données de l’entrepôt. Le chef d’équipe appelle sa hiérarchie. Dans les minutes qui suivent, personne ne sait vraiment qui doit décider quoi, ni par où commencer.
Ce scénario n’a rien d’exceptionnel. Le piratage informatique n’est qu’une crise parmi d’autres qui guettent un site logistique : incendie, inondation, grève surprise, rupture brutale d’un fournisseur stratégique, accident grave sur un quai de chargement. Toutes ont un point commun redoutable : elles n’envoient jamais de préavis. Et la différence entre un entrepôt qui tient le choc et un entrepôt qui s’effondre se joue rarement dans les mois qui précèdent, mais dans les toutes premières heures qui suivent. Pourtant, dans beaucoup de sites, la gestion de crise reste un classeur qualité qu’on ressort une fois par an pour l’audit, plutôt qu’un vrai sujet de pilotage logistique au même titre que le stock ou la productivité.
Une menace qui a changé de visage
Il y a dix ans, la gestion de crise en entrepôt se résumait souvent à un plan incendie affiché près de la sortie de secours. Ce n’est plus le cas. Le secteur du transport et de la logistique est devenu une cible de choix pour les cyberattaquants, précisément parce qu’un blocage informatique y a des conséquences physiques immédiates : plus de bons de préparation, plus de traçabilité, parfois plus aucun moyen de savoir ce qui est chargé dans quel camion. Les chiffres cités lors du dernier salon SITL, qui s’appuient sur les données de la société de cyberveille Cyble, sont parlants : les attaques par rançongiciel ciblant les entreprises de transport et de logistique sont passées d’environ 120 cas en 2023 à 283 en 2025, soit plus du double en deux ans.
Un responsable cybersécurité du secteur, cité lors de ce même événement, résumait la situation d’une phrase qui mérite d’être affichée dans tous les bureaux d’exploitation : une cyberattaque ne vole pas des données, elle vole des camions. Comprendre : derrière l’écran noir, c’est toute la chaîne physique — réception, préparation, expédition, transport — qui s’arrête net. Et l’informatique n’est qu’un front parmi d’autres. Les aléas climatiques en sont un autre, de plus en plus concret : à l’été 2026, des feux de forêt en France ont perturbé le fret ferroviaire et routier dans plusieurs zones, avec des déroutements et des suspensions temporaires de services, rappelant que la logistique reste très exposée aux événements climatiques extrêmes, même loin des zones directement touchées par les flammes.
À cela s’ajoutent les crises plus « classiques » mais tout aussi déstabilisantes : grève surprise d’un prestataire de transport, défaillance soudaine d’un fournisseur unique, tension sociale qui dégénère sur un site. Le cabinet Gartner estime ainsi qu’environ 63 % des chaînes d’approvisionnement sont aujourd’hui jugées « fragiles », et seulement 8 % véritablement résilientes face aux chocs. Autrement dit, la grande majorité des sites logistiques sont, structurellement, plus exposés qu’ils ne le pensent.
Pourquoi la plupart des sites improvisent face à la crise
Dans la grande majorité des entrepôts, la gestion de crise existe sur le papier mais pas vraiment dans les réflexes. On trouve un document qualité, parfois un numéro d’urgence affiché dans le vestiaire, rarement une véritable répartition des rôles : qui décide d’arrêter la production, qui prévient les clients, qui gère la communication interne auprès des équipes inquiètes, qui fait l’interface avec le siège ou les autorités. Sans cette clarté préalable, les premières minutes d’une crise se transforment en flottement collectif, le temps que chacun comprenne qui est censé piloter quoi.
Second angle mort fréquent : la dépendance à un seul point de défaillance. Un seul serveur qui héberge le WMS sans sauvegarde testée régulièrement, un seul transporteur capable de livrer une zone, une seule personne qui détient en tête la liste des fournisseurs de secours. Tant que rien ne casse, cette fragilité reste invisible. Le jour où elle se révèle, elle se révèle d’un coup, et souvent au pire moment : en pleine période de forte activité, lorsque les marges de manœuvre sont déjà les plus faibles.
Enfin, il y a la dimension humaine, trop souvent négligée. Une crise génère de la panique et une avalanche d’informations contradictoires. Sans cadre clair, chacun se met à improviser sa propre communication : un responsable rassure trop vite les clients, un autre alerte prématurément toute l’équipe, un troisième reste injoignable pendant l’heure cruciale. Le résultat n’est pas seulement opérationnel, il est aussi relationnel : la confiance des équipes et des clients dans le site se fissure, parfois plus durablement que les dégâts matériels eux-mêmes.
Construire un vrai dispositif de gestion de crise logistique
La première brique d’un dispositif solide, c’est la cellule de crise définie à froid, bien avant qu’elle ne serve. Elle désigne nommément qui décide, qui parle aux clients, qui gère les équipes sur site, qui fait le lien avec l’informatique ou les secours, et surtout qui remplace chacun de ces rôles en cas d’absence. Cette cellule s’appuie idéalement sur des fiches réflexes courtes et concrètes par type de crise — cyberattaque, incendie, rupture fournisseur, mouvement social — plutôt que sur un plan qualité de cinquante pages que personne ne relira sous pression.
Deuxième brique, le plan de continuité d’activité, ou PCA. Concrètement : des procédures de repli en mode dégradé si le WMS tombe (listes de préparation imprimées à jour, numérotation manuelle des emplacements), une liste de transporteurs et de fournisseurs de secours réellement contactables et pas seulement notée quelque part, des sauvegardes informatiques testées — pas seulement programmées — et un point de contact alternatif si le réseau électrique ou internet est coupé. Un PCA qui n’a jamais été testé n’est, au fond, qu’une intention.
Troisième brique, l’entraînement. Un exercice de simulation de crise, même court, même une fois par an, change radicalement la façon dont une équipe réagit le jour où l’incident est réel. Voici une mini check-list pour démarrer sans attendre six mois :
- Lister les trois scénarios de crise les plus probables sur votre site (pas les plus spectaculaires, les plus probables).
- Nommer un pilote et un suppléant pour chaque scénario, avec leurs coordonnées à jour.
- Vérifier que les sauvegardes informatiques critiques ont été restaurées pour de vrai, au moins une fois, dans l’année.
- Organiser un exercice de simulation d’une heure avec l’équipe d’encadrement, puis en tirer un compte rendu court.
- Identifier au moins un fournisseur ou transporteur de secours pour chaque activité vraiment critique.
Le manager de terrain, pivot de la crise — et de l’après-crise
Pendant la crise elle-même, le rôle du manager de site change de nature. Il ne s’agit plus d’optimiser un flux ou de suivre un indicateur de productivité, mais de prendre des décisions rapides avec une information incomplète, tout en gardant une équipe suffisamment calme pour continuer à travailler en mode dégradé. Les managers qui s’en sortent le mieux sont rarement ceux qui ont le plus de diplômes en gestion de crise : ce sont ceux qui communiquent tôt, même pour dire qu’ils ne savent pas encore tout, et qui priorisent sans détour ce qui doit continuer de fonctionner en premier — souvent la sécurité des personnes, puis les expéditions les plus critiques pour les clients.
Mais le vrai test d’un dispositif de crise ne se joue pas seulement pendant l’incident : il se joue aussi dans les jours qui suivent, au moment du retour d’expérience. Trop de sites referment le dossier dès que l’activité reprend, sans jamais formaliser ce qui a fonctionné et ce qui a failli. Un REX structuré, même bref, permet de mettre à jour les fiches réflexes, de corriger les failles identifiées et de transformer un épisode douloureux en véritable progrès organisationnel. C’est souvent ce travail d’après-coup, discret et peu valorisé, qui fait la différence lors de la crise suivante.
Cette culture du retour d’expérience rejoint d’ailleurs un enjeu plus large de pilotage logistique : une organisation qui sait apprendre de ses incidents développe, presque mécaniquement, une meilleure résilience face aux suivants. La gestion de crise n’est donc pas un sujet isolé réservé aux situations exceptionnelles ; elle est le miroir, en accéléré, de la qualité du management au quotidien.
Ce qu’il faut retenir
Cyberattaques en forte hausse, aléas climatiques plus fréquents, chaînes d’approvisionnement jugées fragiles pour la grande majorité : la gestion de crise n’est plus une case à cocher pour l’audit qualité, elle est devenue une compétence centrale du management logistique. Les sites qui résistent le mieux ne sont pas ceux qui n’ont jamais de crise — personne n’y échappe durablement — mais ceux qui ont anticipé les rôles, testé leurs filets de sécurité et appris de leurs propres incidents. Quelques réflexes suffisent pour commencer à inverser la tendance : clarifier qui décide quoi avant que l’urgence n’impose ses propres règles, tester réellement les sauvegardes et les plans de repli plutôt que de les supposer fonctionnels, et transformer chaque incident, même mineur, en matière pour progresser plutôt qu’en dossier qu’on referme trop vite.
Sources : Cyble (données citées lors du salon SITL 2026) ; Gartner ; indiaseatradenews.com (perturbations du fret liées aux feux de forêt en France, juillet 2026).
Par Midane RAMDANI.


Laisser un commentaire