La gestion de crise logistique a changé de nature dans la nuit du 11 au 12 octobre, quand les thermomètres connectés de plusieurs centaines de supermarchés français se sont mis à grimper, parfois jusqu’à 50 °C. Intermarché a recensé des dysfonctionnements dans environ 150 magasins, Coopérative U dans 80 de ses presque 2 000 points de vente, et Carrefour comme Monoprix ont également été touchés. Ce n’était ni une panne électrique ni un simple coup de chaud estival : c’était une cyberattaque visant le logiciel de pilotage des installations frigorifiques. Des tonnes de produits frais ont été perdues, des départs de feu liés aux équipements de froid ont même été signalés, et le parquet de Paris a ouvert une enquête.
Pour un directeur de plateforme logistique ou un responsable d’exploitation, cet épisode change la donne. La gestion de crise a longtemps été pensée autour de pannes mécaniques, de grèves de transporteurs ou de pics de commandes imprévus. Elle doit désormais intégrer un risque qui ne se voit pas, ne prévient pas, et peut toucher simultanément plusieurs sites à la fois : le risque numérique. Selon le dernier rapport annuel d’Everstream Analytics sur les risques supply chain, les cyberattaques visant les opérations logistiques ont bondi de 61 % en 2025, et de 965 % entre 2021 et 2025. Ce n’est plus un risque périphérique : c’est devenu un risque opérationnel de premier plan.
Quand la panne vient du système, pas du camion
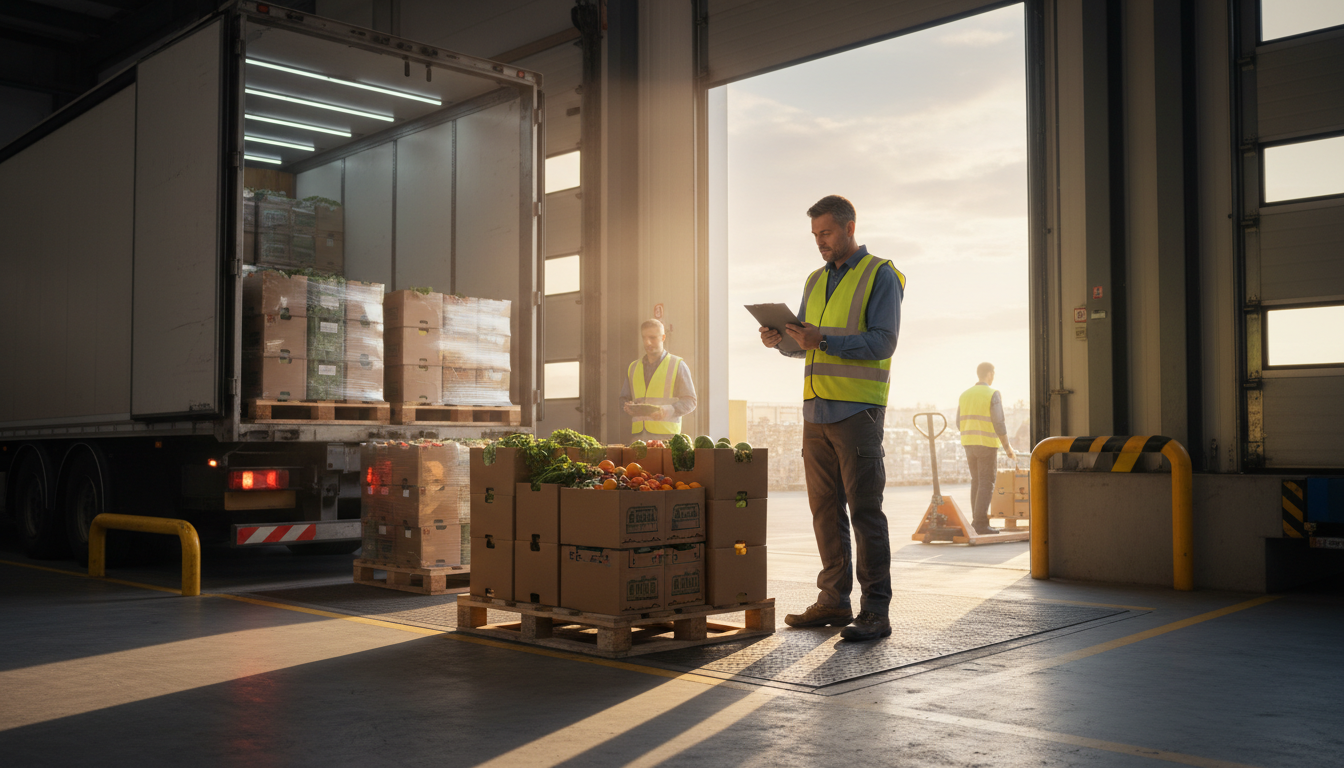
Les plans de continuité d’activité des entrepôts ont été construits, pendant des années, pour répondre à des scénarios tangibles : un incendie, une inondation, une grève, un pic d’absentéisme, une rupture d’approvisionnement chez un fournisseur clé. Ces risques restent réels et continuent de justifier des procédures solides. Mais l’épisode d’octobre a montré autre chose : quelques lignes de code défaillantes dans un logiciel tiers de supervision du froid, développé par l’industriel danois Danfoss, ont suffi à mettre en difficulté des enseignes qui n’avaient, individuellement, rien à se reprocher dans leur propre système d’information.
Au même moment, le groupe néerlandais Ahold Delhaize confirmait un incident de sécurité sur son réseau. Par précaution, certains systèmes ont été coupés : chez sa filiale néerlandaise Albert Heijn, les systèmes logistiques ont été mis hors ligne et les livraisons de courses en ligne suspendues jusqu’à nouvel ordre. L’activité des centres de distribution a été perturbée et la disponibilité des produits, en particulier frais, est devenue inégale selon les magasins. Deux leçons s’en dégagent. D’abord, remettre un système en ligne ne suffit pas à relancer une activité normale : les commandes accumulées pendant la panne entrent en concurrence avec les nouvelles commandes et saturent quais, entrepôts et flottes. Ensuite, la durée de vie des produits frais impose de hiérarchiser les priorités dès la reprise, parfois en écoulant d’abord ce qui est le plus périssable plutôt que ce qui est arrivé en premier dans la file.
Pourquoi l’entrepôt est devenu une cible de choix
Un entrepôt moderne n’est plus seulement un bâtiment avec des rayonnages. C’est un système d’information à ciel ouvert : WMS, automates de tri, capteurs de température, portiques de contrôle, interfaces avec les transporteurs et les clients. Chaque point de connexion est une porte d’entrée potentielle, et plus la chaîne du froid dépend du numérique, plus l’impact d’une panne devient physique et visible : palettes bloquées, camions à quai sans ordre de chargement, températures qui dérivent sans alerte fiable.
Les rapports spécialisés pointent aussi des vecteurs moins visibles. Le brouillage et le leurrage de signaux GPS perturbent depuis plusieurs mois le trafic aérien et maritime en Europe, en particulier en mer Baltique, qui concentre environ 15 % du fret maritime mondial. Un responsable logistique n’a pas besoin de maîtriser ces sujets dans le détail, mais il doit savoir qu’ils existent, et qu’ils peuvent, un jour, retarder un conteneur ou brouiller le suivi d’une flotte.
Construire un plan de gestion de crise logistique qui tient la route
Cartographier avant de subir
La première étape, trop souvent sautée, consiste à lister froidement ce qui peut arriver et ce qui, si cela arrive, bloque réellement l’activité. Pas seulement le vol ou l’incendie : la panne du WMS, l’indisponibilité du prestataire en charge du suivi de température, la perte d’accès à la messagerie, l’absence simultanée de plusieurs cadres clés. Pour chaque scénario, trois questions suffisent : qui décide quand personne n’a l’information complète, quel est le mode dégradé possible, et combien de temps peut-on tenir ainsi sans dégrader la sécurité.
Prévoir un mode dégradé manuel, vraiment testé
Un plan qui reste dans un classeur ne protège personne le jour où il faut l’appliquer dans l’urgence. Les équipes qui s’en sortent le mieux sont celles qui ont déjà fait tourner l’entrepôt sans le WMS pendant quelques heures : bons de préparation papier pré-identifiés, contrôle de température manuel avec des thermomètres indépendants du réseau, liste des numéros de transporteurs et de clients à joindre sans passer par la messagerie habituelle. Ce n’est pas spectaculaire, mais c’est souvent ce détail qui fait la différence entre un entrepôt qui tourne au ralenti et un entrepôt totalement paralysé.
Nommer une cellule de crise avant d’en avoir besoin
Dans l’urgence, la pire perte de temps est de chercher qui doit décider. Une cellule de crise efficace tient sur une feuille : qui porte la décision opérationnelle sur le site, qui coordonne avec le siège ou les clients, qui gère la communication vers les salariés et les partenaires, et qui documente ce qui se passe heure par heure pour permettre, ensuite, un vrai retour d’expérience. Désigner des suppléants est tout aussi important : une crise ne prévient pas quand le responsable d’exploitation est en congés ou en déplacement.
Pendant la crise : les réflexes qui limitent la casse
Une fois l’incident déclaré, l’énergie de l’équipe doit se concentrer sur trois priorités simultanées. D’abord, la sécurité des personnes et des produits sensibles : un système qui dérive peut aussi bien déclencher une fausse alerte qu’en masquer une vraie, donc un contrôle physique rapide reste indispensable, notamment sur les zones de froid ou de produits dangereux. Ensuite, la communication, qui doit partir vite et rester honnête : prévenir les transporteurs d’un retard probable, informer les clients d’un risque de rupture, vaut toujours mieux que de laisser le silence s’installer et la défiance grandir.
Enfin, la priorisation des flux. Quand tout ne peut pas repartir en même temps, mieux vaut écouler d’abord ce qui est le plus périssable ou le plus critique pour un client stratégique, plutôt que de traiter les commandes dans leur simple ordre d’arrivée. Cette hiérarchisation doit être décidée en amont, à froid, et non négociée en pleine crise entre deux services qui ne sont pas d’accord sur les priorités.
Après la crise : transformer l’incident en amélioration continue
La tentation, une fois l’incident clos, est de refermer le dossier au plus vite. C’est une erreur. Un débriefing structuré, sans chercher de coupable individuel, permet de comprendre ce qui a fonctionné, ce qui a pris trop de temps, et ce qui n’avait jamais été anticipé. Cette logique rejoint directement les principes de l’amélioration continue appliqués au management logistique : chaque incident, correctement analysé, devient une occasion d’ajuster le plan de continuité, de renforcer une procédure ou de former une équipe sur un point précis. Les entreprises qui progressent le plus vite sur la gestion de crise sont rarement celles qui n’ont jamais connu d’incident, mais celles qui ont su transformer chaque alerte en amélioration concrète et documentée.
Conclusion
La gestion de crise logistique n’est plus seulement une affaire de procédures incendie ou de plans de circulation. Elle doit désormais intégrer, au même niveau de sérieux, le risque numérique qui touche directement la chaîne du froid, les systèmes d’information et la capacité à charger un camion. Les épisodes survenus en France, aux Pays-Bas et en Belgique à l’automne 2026 montrent qu’aucune taille d’enseigne n’est à l’abri, et que la préparation fait toute la différence entre quelques heures de ralentissement et plusieurs jours de chaos.
Quelques réflexes concrets à mettre en place dès maintenant :
- Cartographier les scénarios de panne, y compris informatiques, et pas seulement les risques physiques classiques.
- Tester au moins une fois par an un fonctionnement en mode dégradé manuel, chronomètre en main.
- Désigner une cellule de crise avec des suppléants identifiés, avant d’en avoir besoin.
- Préparer des critères de priorisation des flux (péremption, clients stratégiques) validés en amont.
- Organiser systématiquement un retour d’expérience après chaque incident, même mineur.
Par Midane RAMDANI
Sources :


Votre commentaire